IT-Notfallplan: Was tun bei einem Cyberangriff?
Von Alexander HäffnerVeröffentlicht am 3 Min. Lesezeit
Dieser Beitrag wurde KI-gestützt erstellt.
Die meisten Unternehmen haben einen Plan für den Brandfall: Wo ist der Feuerlöscher, wo der Notausgang, wen ruft man an? Für den IT-Notfall fehlt ein solcher Plan dagegen oft, obwohl ein Cyberangriff heute deutlich wahrscheinlicher ist als ein Feuer. Wenn dann tatsächlich etwas passiert, herrscht Chaos: Niemand weiß, was zuerst zu tun ist, wer zu informieren ist und wie man wieder arbeitsfähig wird. Ein IT-Notfallplan schafft hier Klarheit, und im Ernstfall entscheidet er oft über das Ausmaß des Schadens.
Warum jedes Unternehmen einen Notfallplan braucht
Bei einem Cyberangriff zählt jede Minute. Je schneller und geordneter reagiert wird, desto geringer der Schaden. Ohne Plan verliert man wertvolle Zeit mit hektischer Abstimmung, trifft womöglich falsche Entscheidungen (etwa Geräte vorschnell neu aufzusetzen und damit Spuren zu vernichten) und vergisst wichtige Schritte wie Meldepflichten. Ein vorbereiteter Plan nimmt im Ernstfall die Panik und ersetzt sie durch ein klares Vorgehen.
Der häufigste Anlass für den Ernstfall sind verschlüsselte Daten nach einem Ransomware-Angriff: Welche Schutzmaßnahmen vorher greifen, steht in Ransomware: Wie sich der Mittelstand wirklich schützt.
Was in einen IT-Notfallplan gehört
Ein guter Notfallplan muss nicht dick sein, aber die wesentlichen Fragen vorab beantworten:
- Wer ist zu alarmieren? Eine Liste mit Ansprechpartnern: Geschäftsführung, IT-Dienstleister, gegebenenfalls Datenschutzbeauftragter, mit Erreichbarkeiten auch außerhalb der Geschäftszeiten.
- Erste Sofortmaßnahmen: Was ist unmittelbar zu tun, etwa betroffene Geräte vom Netz trennen (aber nicht ausschalten), um eine Ausbreitung zu stoppen?
- Wer entscheidet? Klare Verantwortlichkeiten, damit nicht jeder auf jeden wartet.
- Wiederanlauf: Wie und in welcher Reihenfolge werden Systeme aus dem Backup wiederhergestellt? Welche Systeme sind besonders wichtig?
- Meldepflichten: Bei Datenpannen können kurze gesetzliche Meldefristen gelten. Der Plan sollte festhalten, wer das prüft und meldet.
- Kommunikation: Wer informiert Mitarbeitende, Kunden und gegebenenfalls Behörden?
In den Plan gehört auch die Meldefrist: Bei einer Verletzung des Schutzes personenbezogener Daten bleiben 72 Stunden für die Meldung an die Aufsichtsbehörde.
Ob ein Plan im Ernstfall trägt, lässt sich im Ransomware-Planspiel gefahrlos durchspielen.
Vorbereitung ist die halbe Miete
Ein Notfallplan wirkt nur, wenn die Grundlagen stimmen. Dazu gehört vor allem ein funktionierendes, getestetes Backup, denn ohne saubere Sicherung nützt der beste Wiederanlaufplan wenig. Ebenso wichtig: Der Plan muss bekannt sein und idealerweise einmal durchgespielt werden. Ein Plan, den niemand kennt oder findet, hilft im Ernstfall nicht. Und er gehört auch in einer Form aufbewahrt, die im Notfall erreichbar ist, auch wenn die IT gerade nicht verfügbar ist.
Wer zusätzlich eine Cyber-Versicherung abschließen will, muss ohnehin nachweisen, dass die Grundlagen stehen: Was Versicherer von Ihrer IT verlangen.
Nicht jeder Ausfall ist ein Angriff: Ob gerade Microsoft 365, DATEV oder ein anderer Cloud-Dienst gestört ist, zeigt unser IT-Status für Microsoft 365, DATEV und weitere Dienste.
Häufige Fragen
Ist ein Notfallplan nicht nur etwas für große Unternehmen?
Im Gegenteil. Große Unternehmen haben oft eigene Sicherheitsteams, kleine nicht. Gerade dort sorgt ein klarer Plan dafür, dass im Ernstfall niemand allein und unvorbereitet dasteht. Der Aufwand für einen schlanken Plan ist überschaubar, der Nutzen im Ernstfall riesig.
Was ist der allererste Schritt bei einem Angriff?
Ruhe bewahren und betroffene Systeme vom Netzwerk trennen, um eine Ausbreitung zu stoppen, dabei aber nicht ausschalten, um Spuren zu erhalten. Anschließend die im Plan hinterlegten Ansprechpartner alarmieren. Eigenständiges „Reparieren" sollte unterbleiben, bis Fachleute die Lage bewertet haben.
Wie oft sollte man den Plan aktualisieren?
Mindestens einmal jährlich und immer dann, wenn sich Systeme, Ansprechpartner oder Verantwortlichkeiten ändern. Ein veralteter Plan mit falschen Kontaktdaten kann im Ernstfall mehr schaden als nützen.
So unterstützt Sie die High5Manufaktur GmbH
Die High5Manufaktur GmbH hilft kleinen und mittleren Unternehmen, sich auf den Ernstfall vorzubereiten: mit einem funktionierenden, getesteten Backup, klaren Wiederanlaufkonzepten und einem praxistauglichen Notfallplan. So bleibt ein Cyberangriff beherrschbar, statt existenzbedrohend zu werden. Im kostenlosen Erstgespräch sehen wir uns an, wie gut Sie auf einen Notfall vorbereitet sind. Mehr zu unserer Notfallplanung für KMU und unseren Cloud-Backup-Leistungen finden Sie auf den jeweiligen Seiten.
Mehr zum Thema: Alle Artikel und die wichtigsten Fragen stehen im Ratgeber IT-Sicherheit.
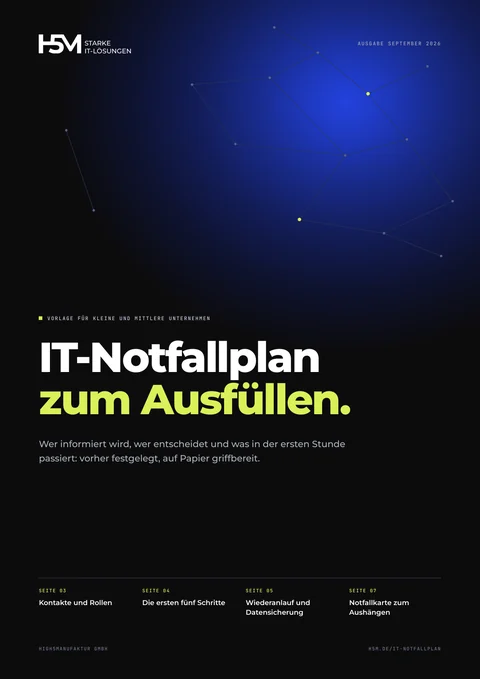 Kostenlos als PDFIT-Notfallplan: die Vorlage zum AusfüllenKontakte, Rollen, die ersten fünf Schritte und eine Notfallkarte für jeden Arbeitsplatz. Direkt im PDF ausfüllbar.Vorlage anfordern
Alexander Häffner
Geschäftsführer der High5Manufaktur GmbH. Betreut seit 2021 kleine und mittlere Unternehmen bei Microsoft 365, IT-Sicherheit und Digitalisierung.
Das könnte Sie auch interessieren
Newsletter
Tipps und News per E-Mail
Neue Ratgeber und Wichtiges zu Microsoft 365 und IT-Sicherheit von der High5Manufaktur GmbH. Abmelden können Sie sich jederzeit über den Link in jeder E-Mail.
Fehler entdeckt oder eine Anmerkung zum Thema? Schreiben Sie uns an info@h5m.de. Wir freuen uns über Ihren Hinweis.