KI-Phishing: Betrugsmails ohne Rechtschreibfehler erkennen
Von Alexander HäffnerVeröffentlicht am 4 Min. Lesezeit
Dieser Beitrag wurde KI-gestützt erstellt.
Phishing-Mails an schlechtem Deutsch zu erkennen war jahrelang ein brauchbarer Rat. Er ist überholt. Mit KI-Sprachmodellen erstellen Angreifer fehlerfreie, stilsichere und persönlich zugeschnittene Nachrichten, auch ohne die Sprache selbst zu beherrschen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stellt dazu fest, dass die Prüfung auf Rechtschreibfehler und unkonventionellen Sprachgebrauch zur Erkennung von Phishing-Angriffen nicht mehr ausreicht. Verlässlich bleiben Prüfregeln, die nicht an der Sprache ansetzen, sondern an Absender, Link-Ziel und Kontext: verifizieren, prüfen, über einen bekannten Kanal rückfragen und nie unter Zeitdruck entscheiden.
Warum das alte Warnsignal wegfällt
Das BSI hat den Einfluss von KI auf die Cyberbedrohungslage im April 2024 in einer eigenen Untersuchung analysiert. Das Ergebnis: Generative KI senkt die Einstiegshürden für Angriffe und wird von Kriminellen vor allem für Social Engineering genutzt. Sprachmodelle erzeugen hochwertige Phishing-Nachrichten unabhängig davon, wie gut die Täter die Sprache ihrer Opfer beherrschen. Auf seinen Themenseiten ergänzt das BSI, dass sich solche Mails auch im Schreibstil einer bestimmten Institution verfassen lassen, etwa einer Bank. Dazu kommt die Personalisierung: Öffentlich verfügbare Informationen von Ihrer Website oder aus Karriereportalen genügen, um eine Nachricht auf Ihre Firma, Ihre Kunden oder Ihre Geschäftsführung zuzuschneiden. Eine fehlerfreie, höfliche und fachlich plausible Mail ist damit kein Echtheitsbeweis mehr.
Was sich nicht ändert: Der Betrug braucht eine Handlung
So gut die Sprache wird, das Ziel bleibt gleich. Jede Phishing-Mail will Sie zu einer Handlung bewegen: einen Link öffnen, Zugangsdaten eingeben, einen Anhang starten, eine Zahlung freigeben oder eine Bankverbindung ändern. Genau dort setzen die Warnsignale an, die das BSI weiterhin nennt: vorgeblich dringender Handlungsbedarf, Drohungen, die Abfrage vertraulicher Daten, eingebettete Links und Formulare sowie bekannte Absender mit einem ungewöhnlichen Anliegen. Diese Muster kann auch die beste KI nicht ablegen, denn sie sind der Zweck der Mail.
Vier Prüfregeln, die sprachunabhängig funktionieren
Erstens, Absender verifizieren: Der Anzeigename einer E-Mail ist frei wählbar. Prüfen Sie die tatsächliche Adresse, dazu genügt es im E-Mail-Programm, den Mauszeiger über die Absenderzeile zu führen. Achten Sie auf vertauschte Buchstaben und fremde Domains.
Zweitens, Link-Ziele prüfen statt Link-Texte: Halten Sie den Mauszeiger vor dem Klick über den Link und lesen Sie das echte Ziel. Das BSI rät, Seiten im Zweifel gar nicht über den Mail-Link zu öffnen, sondern über die Ihnen bekannte Adresse oder die Startseite der Organisation. Ein https-Schloss ist kein Gütesiegel, auch Betrugsseiten nutzen Zertifikate. Wer unsicher ist, kopiert den Link in unseren kostenlosen Link-Check, der das Ziel auswertet, ohne die Seite zu öffnen.
Drittens, Rückfrage über einen bekannten Kanal: Bei Zahlungsaufforderungen, geänderten Bankverbindungen oder ungewöhnlichen Bitten der Geschäftsführung rufen Sie den Absender unter einer bereits gespeicherten Nummer an. Verwenden Sie niemals die Kontaktdaten aus der verdächtigen Mail und fragen Sie nicht per Antwortmail nach.
Viertens, nie unter Zeitdruck entscheiden: Künstliche Dringlichkeit ist ein Kernmerkmal von Phishing. Ein echter Geschäftsvorgang übersteht eine halbe Stunde Prüfung, ein Betrugsversuch meist nicht.
Technik als Netz unter den Regeln
Menschliche Prüfregeln brauchen technische Rückendeckung. Eine mehrstufige E-Mail-Sicherheit filtert einen großen Teil der Angriffe heraus, bevor sie ein Postfach erreichen, und prüft Absenderreputation, Links und Anhänge automatisch. Multi-Faktor-Authentifizierung erschwert es deutlich, dass gestohlene Zugangsdaten allein für eine Kontoübernahme reichen. Beides ersetzt die Prüfregeln nicht, es begrenzt den Schaden, wenn eine gut gemachte Mail doch durchkommt.
Häufige Fragen
Kann ich eine KI-geschriebene Phishing-Mail überhaupt noch erkennen?
An der Sprache in der Regel nicht, und darauf sollten Sie sich auch nicht verlassen. Erkennbar bleibt die Absicht: eine unerwartete Aufforderung, ein Link zu einer Anmeldeseite, Zeitdruck, eine Zahlungsänderung. Bewerten Sie konsequent, was die Mail von Ihnen will, nicht wie sie klingt.
Reicht unser Spamfilter gegen KI-Phishing aus?
Moderne E-Mail-Sicherheitslösungen erkennen einen großen Teil auch sprachlich einwandfreier Angriffe, etwa über Absenderprüfung, Link-Analysen und das Öffnen von Anhängen in einer isolierten Umgebung. Einzelne gezielte, gut gemachte Mails können trotzdem durchkommen. Deshalb gehören Filter und eingeübte Prüfregeln zusammen.
Was tun, wenn jemand bereits geklickt oder Daten eingegeben hat?
Ändern Sie umgehend das betroffene Passwort, informieren Sie Ihren IT-Verantwortlichen oder IT-Dienstleister und lassen Sie Anmeldeprotokolle sowie aktive Sitzungen prüfen. Je schneller reagiert wird, desto kleiner bleibt der Schaden. Ein offener Umgang mit solchen Vorfällen ist wichtiger als die Frage, wer geklickt hat.
So unterstützt Sie die High5Manufaktur GmbH
Die High5Manufaktur GmbH sichert die E-Mail-Kommunikation und Microsoft-365-Umgebungen kleiner und mittlerer Unternehmen im Raum Karlsruhe und bundesweit ab: mit mehrstufiger E-Mail-Sicherheit, Multi-Faktor-Authentifizierung und einem Awareness-Training, das Ihr Team an realistischen Beispielen mit genau diesen Prüfregeln vertraut macht. Kurze Wege, direkter Ansprechpartner.
Quellen
Mehr zum Thema: Alle Artikel und die wichtigsten Fragen stehen im Ratgeber IT-Sicherheit.
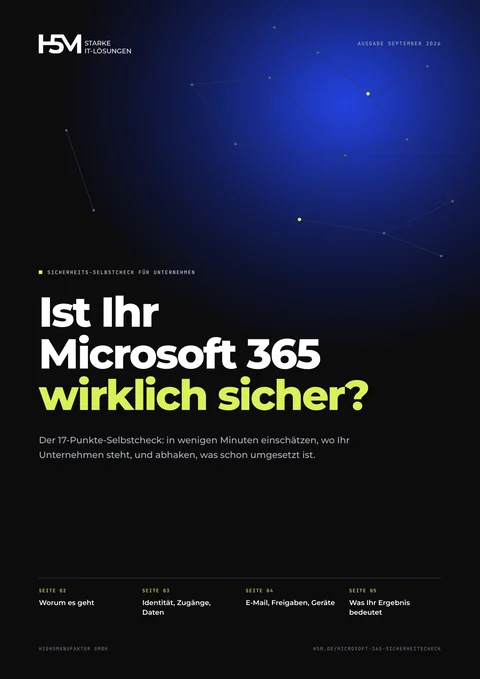 Kostenlos als PDFMicrosoft 365 Sicherheits-SelbstcheckDie Checkliste mit 17 Punkten, die Sie selbst nachsehen und abhaken, von MFA bis Backup. In wenigen Minuten wissen Sie, wo Ihr Unternehmen steht.Checkliste anfordern
Alexander Häffner
Geschäftsführer der High5Manufaktur GmbH. Betreut seit 2021 kleine und mittlere Unternehmen bei Microsoft 365, IT-Sicherheit und Digitalisierung.
Das könnte Sie auch interessieren
Newsletter
Tipps und News per E-Mail
Neue Ratgeber und Wichtiges zu Microsoft 365 und IT-Sicherheit von der High5Manufaktur GmbH. Abmelden können Sie sich jederzeit über den Link in jeder E-Mail.
Fehler entdeckt oder eine Anmerkung zum Thema? Schreiben Sie uns an info@h5m.de. Wir freuen uns über Ihren Hinweis.